Dành cho khách hàng
Cấu hình MikroTik VLAN, QoS, Firewall tại Trà Vinh
Th11
Giải pháp mạng cho cửa hàng, văn phòng và hệ thống camera
Cấu hình MikroTik VLAN, QoS và Firewall tại Trà Vinh
Vừa chia VLAN xong thì mất mạng? Camera không xem được, Wi-Fi khách truy cập nhầm mạng nội bộ hoặc QoS không giới hạn băng thông như dự kiến? Viễn Thông Bình An nhận kiểm tra, cấu hình và xử lý hệ thống MikroTik theo sơ đồ mạng thực tế của cửa hàng, văn phòng và cơ sở kinh doanh tại Trà Vinh.
- Kiểm tra VLAN đúng đường
- Bảo vệ đường quản trị
- Đo QoS theo lưu lượng
- Sao lưu trước khi sửa
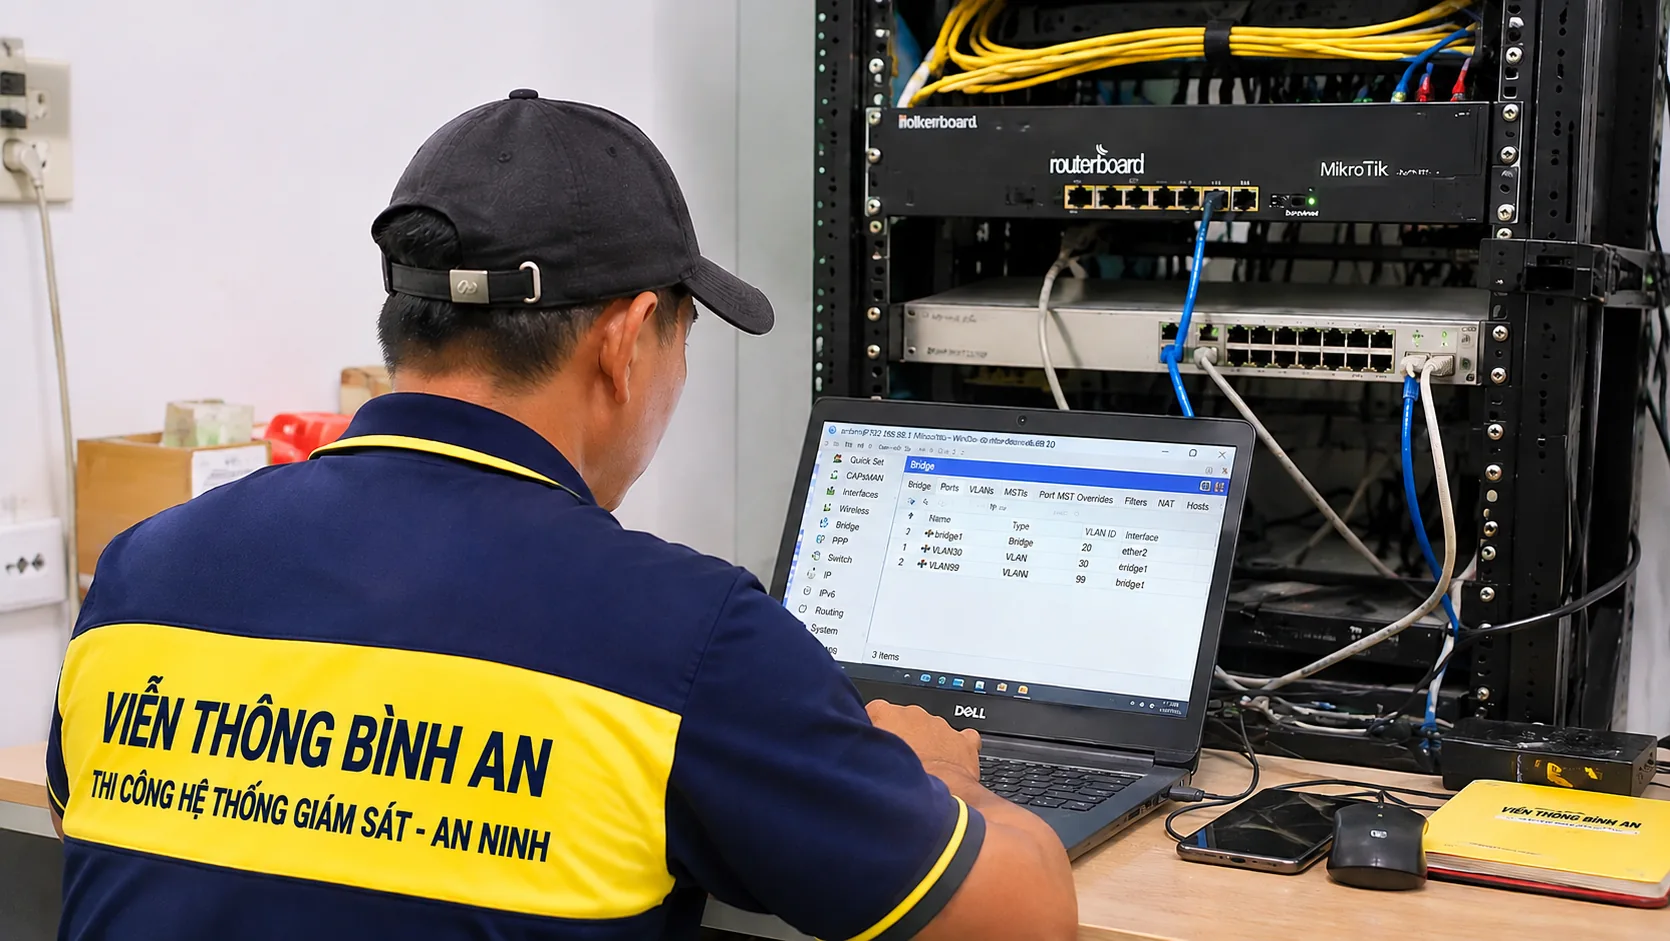
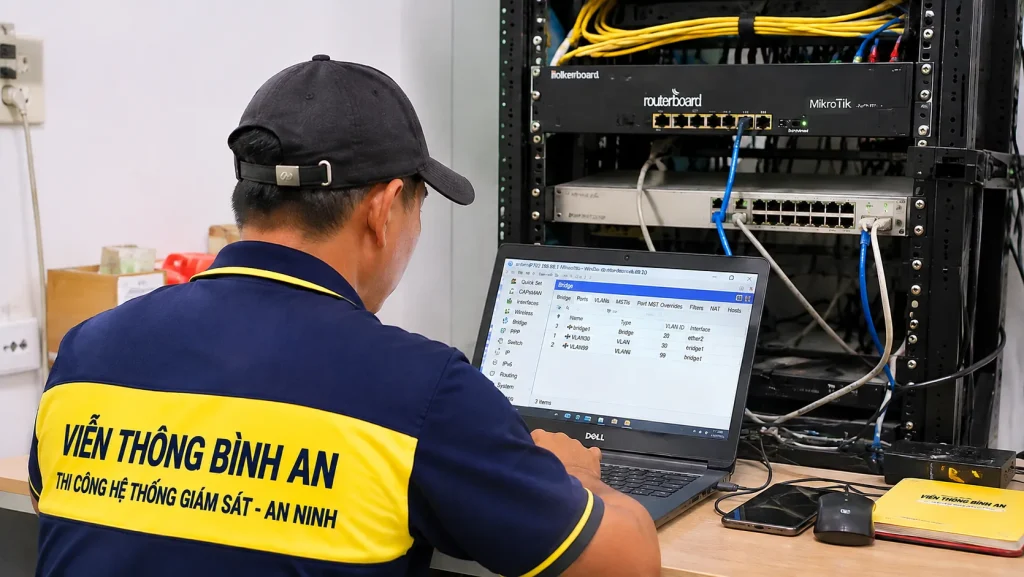
MikroTik có khả năng quản lý định tuyến, VLAN, firewall và lưu lượng mạng rất linh hoạt. Tuy nhiên, một thay đổi nhỏ ở Bridge VLAN Filtering, PVID, thứ tự firewall hoặc FastTrack có thể khiến thiết bị mất kết nối quản trị, camera mất liên lạc hoặc người dùng truy cập sai phân đoạn mạng. Bài viết trình bày các điểm cần kiểm tra và quy trình xử lý an toàn, không phải bộ lệnh áp dụng cho mọi RouterOS, model hay sơ đồ.
Dịch vụ phù hợp khi nào? Khi cần tách Wi-Fi khách khỏi mạng nhân viên, phân quyền camera/NVR, kiểm soát truy cập quản trị hoặc giới hạn băng thông trên MikroTik. Việc cấu hình phải dựa trên model, RouterOS và sơ đồ thực tế, không áp dụng một bộ lệnh chung.
1. Khi nào cần kiểm tra cấu hình MikroTik?
Vừa bật VLAN Filtering thì mất mạng
Máy quản trị không còn truy cập router hoặc switch; có thể sai đường VLAN quản trị, PVID, tagged/untagged membership hoặc cấu hình bridge.
Wi-Fi khách thấy máy in, NAS, camera
Các VLAN chưa được tách đúng trên AP, switch hoặc gateway; cũng có thể thiếu chính sách firewall chặn truy cập giữa các mạng.
QoS không giới hạn đúng thiết bị
Queue không bắt được lưu lượng, phân loại sai địa chỉ, FastTrack bỏ qua một số xử lý hoặc băng thông thực tế thay đổi.
Camera hoặc máy chấm công mất kết nối
Đổi subnet, gateway, DHCP hoặc quy tắc truy cập khiến thiết bị nội bộ không liên lạc đúng đích.
2. Mô hình VLAN điển hình cho văn phòng, cửa hàng và camera
Một mô hình tham khảo gồm ONT nhà mạng → router MikroTik → switch quản lý VLAN → Access Point, máy tính, máy in và hệ thống camera. Router xử lý gateway, DHCP và chính sách truy cập; switch mang các VLAN theo cổng trunk hoặc access; AP ánh xạ SSID sang VLAN nếu thiết bị hỗ trợ. Khi cấu hình MikroTik VLAN, cần thống nhất vai trò từng cổng trước khi thay đổi trên thiết bị đang chạy.
ONT nhà mạng → MikroTik (gateway / firewall / QoS) → Switch quản lý VLAN → AP Wi-Fi / máy tính / camera-NVR
Sơ đồ logic minh họa; VLAN tagged/untagged, số cổng và đường uplink phải thiết kế theo thiết bị thực tế.
| Phân đoạn minh họa | VLAN ID | Ví dụ mục đích | Chính sách tham khảo |
|---|---|---|---|
| Nhân viên | 20 | Máy tính, máy in, phần mềm quản lý | Cho phép tài nguyên được phân quyền |
| Khách | 30 | Wi-Fi khách | Chỉ ra Internet; chặn truy cập LAN riêng |
| Camera | 99 | Camera IP, NVR | Chỉ cho phép luồng quản trị/xem hình cần thiết |
| Quản trị | 10 | Quản lý router, switch, AP | Giới hạn máy và tài khoản quản trị |
Lưu ý: Bảng VLAN là phương án minh họa theo vai trò (VLAN20 nhân viên, VLAN30 khách, VLAN99 camera, VLAN10 quản trị). Các ảnh WinBox đính kèm sử dụng nhiều dải IP và cách đặt tên khác nhau, không phải ảnh chụp của một cấu hình đồng nhất. Phải kiểm tra sơ đồ thực tế, bridge/VLAN table, port, DHCP, định tuyến và firewall trước khi triển khai.
Nếu cần kiểm tra thêm vai trò gateway và DHCP trước khi chia VLAN, tham khảo hướng dẫn cấu hình router tại Trà Vinh để đối chiếu phần nền mạng.
3. Cấu hình MikroTik VLAN: Bridge VLAN Filtering, PVID và trunk/access
Bridge và VLAN table
Trong cấu hình bridge VLAN-aware, bảng VLAN quy định VLAN nào đi qua cổng nào ở dạng tagged hoặc untagged. Cổng uplink thường mang nhiều VLAN tagged; cổng access dành cho thiết bị không gắn thẻ thường dùng một VLAN untagged. Cần đối chiếu thiết kế với RouterOS và khả năng phần cứng trước khi chỉnh. Bridge VLAN table quản lý thành viên VLAN ở Layer 2; còn VLAN interface trên bridge thường phục vụ IP/gateway và xử lý Layer 3. Hai thành phần này không thay thế cho nhau.
PVID và cổng quản trị
PVID xác định VLAN gán cho lưu lượng đi vào cổng ở dạng untagged. Sai PVID hoặc thiếu bridge/CPU port trong thành viên VLAN cần thiết có thể làm mất đường quản trị hoặc DHCP. Với một số mô hình, phải bảo đảm đường đi của VLAN quản trị tới CPU/router; không thể chỉ nhìn bảng cổng vật lý.
Vì sao không nên bật VLAN Filtering ngay?
Nếu đang quản trị từ xa qua chính đường bridge chuẩn bị thay đổi, bật filtering khi VLAN table chưa đầy đủ có thể tự khóa kết nối. Hãy kiểm tra sơ đồ, sao lưu, thử trên cổng dự phòng hoặc thiết bị lab và chuẩn bị đường truy cập ngoài băng khi có thể.
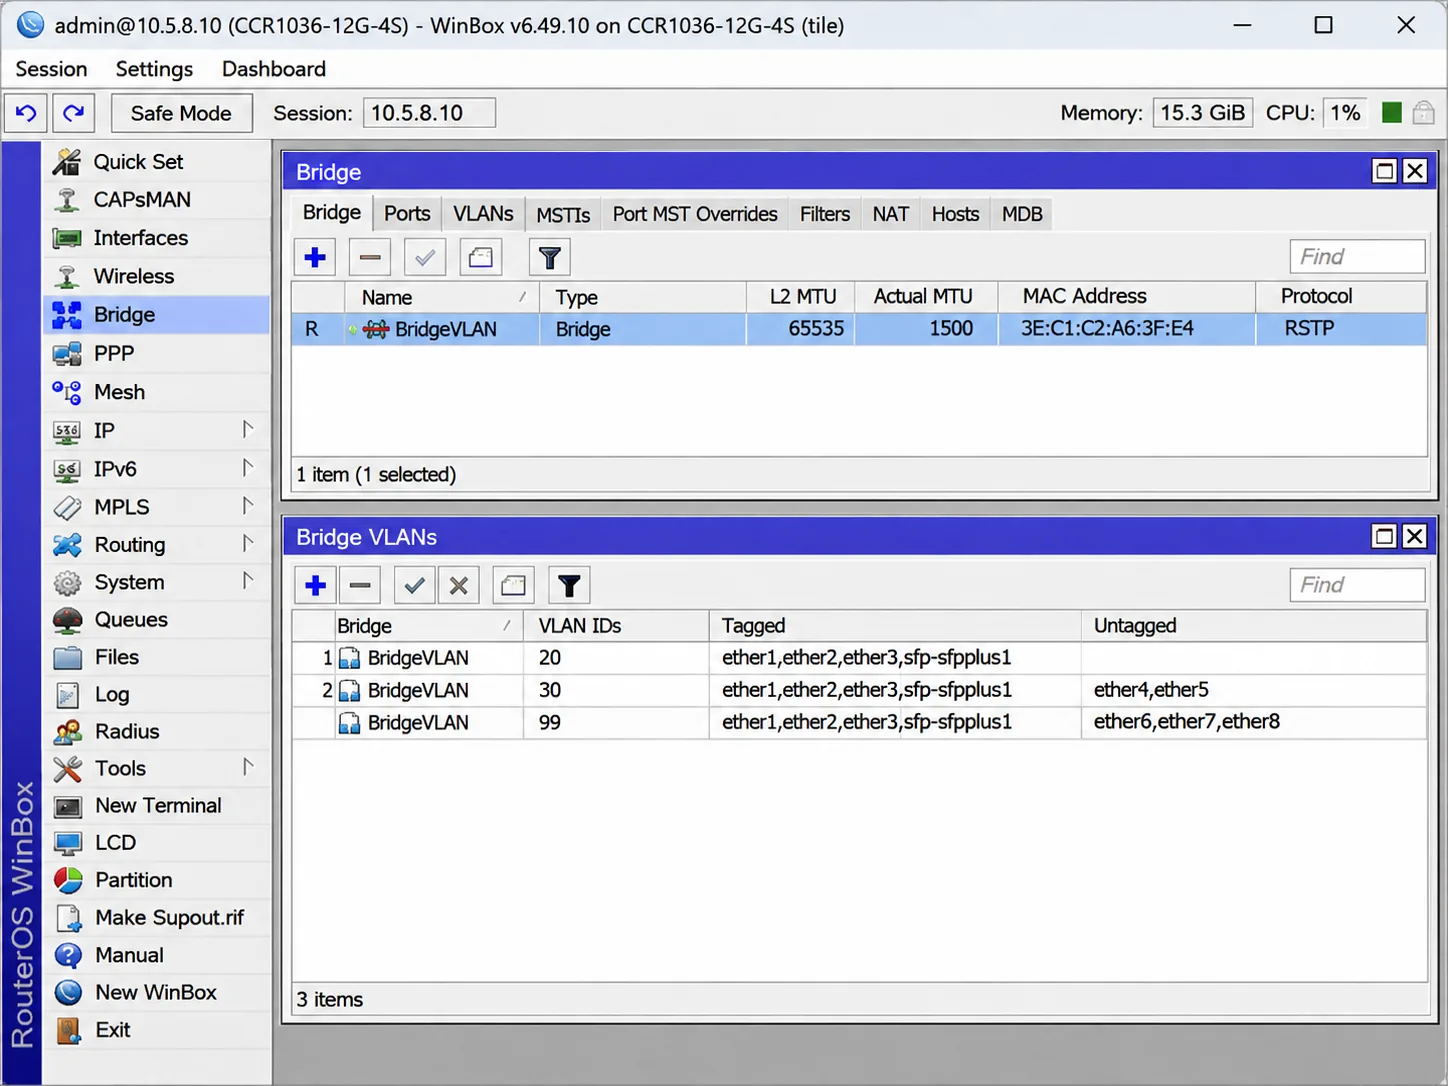
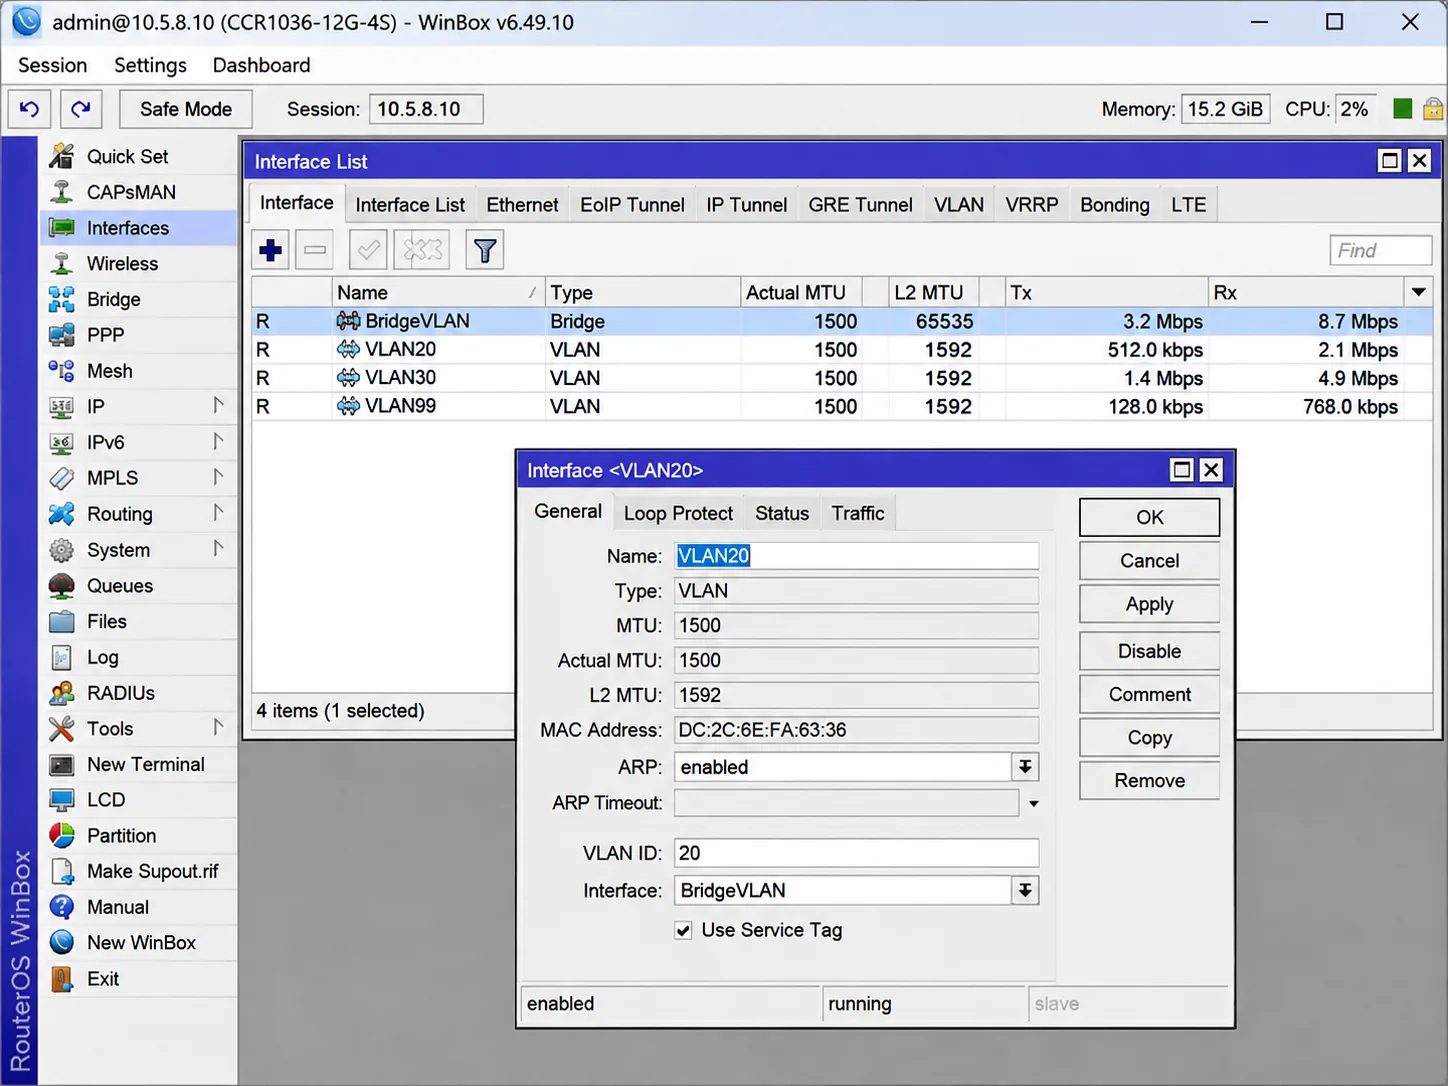
Lưu ý bắt buộc trước khi làm theo ảnh: “Use Service Tag” đang bật, tương ứng kiểu thẻ dịch vụ 802.1ad (EtherType 0x88a8), khác VLAN 802.1Q thông thường (0x8100). Với VLAN 802.1Q phổ biến, cần bỏ chọn mục này, trừ khi sơ đồ và thiết bị thật sự yêu cầu 802.1ad.
Trong mô hình có SSID khách ánh xạ qua VLAN, có thể đối chiếu tiếp bài cấu hình Ruijie Reyee nhiều Access Point để kiểm tra đường đi giữa AP, switch và gateway.
4. Firewall MikroTik: kiểm soát truy cập mà không chặn nhầm dịch vụ
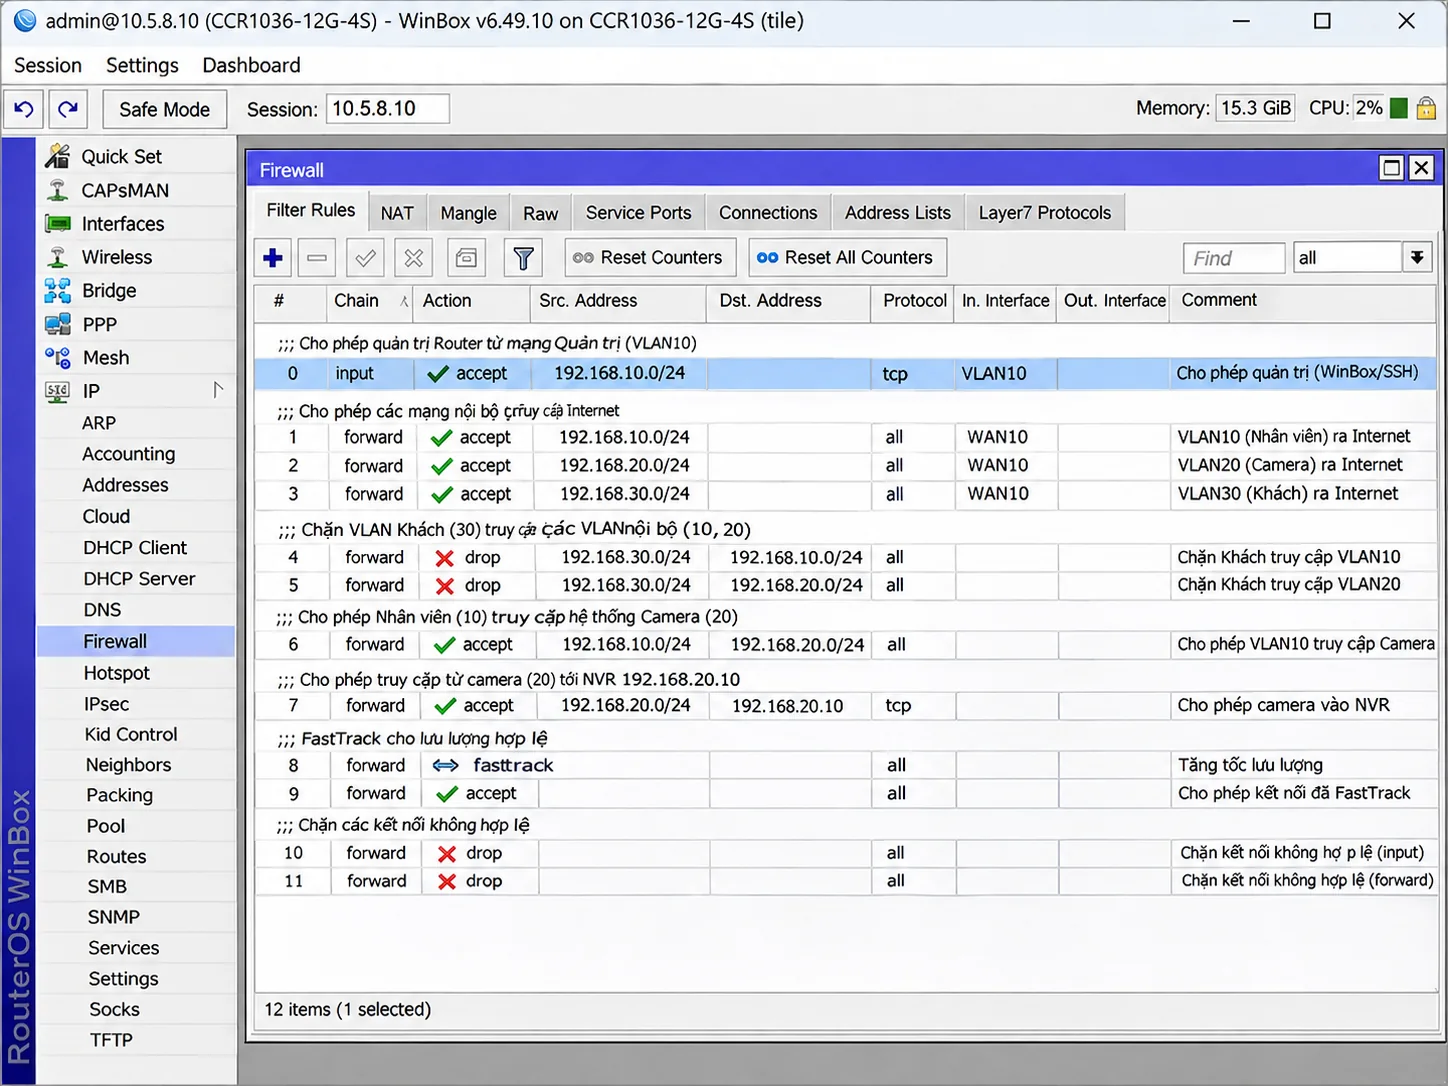
Firewall thường gồm các nhóm chính sách input (lưu lượng đi tới router), forward (lưu lượng đi qua router) và output (lưu lượng do router tạo). Cần hiểu rõ chain, interface list, connection state và thứ tự rule trước khi thêm quy tắc.
Cảnh báo kỹ thuật về ảnh Firewall: đây là ảnh minh họa, không phải cấu hình được xác nhận hoạt động. Một số nhãn VLAN, dải IP và tên interface trong ảnh không đồng nhất với các ảnh VLAN/QoS; một rule “drop invalid” thuộc chain forward không thể thay thế chính sách input cho router. Không sao chép rule từ ảnh; cần xác minh chain, connection-state, interface-list, thứ tự và chính sách chặn cuối.
- Đường quản trị: chỉ cho phép thiết bị/địa chỉ được ủy quyền truy cập WinBox, SSH hoặc WebFig; tránh mở dịch vụ quản trị ra Internet.
- Mạng khách: kiểm soát truy cập tới các subnet nội bộ, đồng thời cho phép DNS/DHCP và Internet theo thiết kế.
- Mạng camera: giới hạn đường truy cập NVR/camera theo nhu cầu thực tế; kiểm tra riêng luồng xem từ xa, đồng bộ thời gian và dịch vụ cần thiết.
- Thứ tự rule: quy tắc accept/drop đặt sai vị trí có thể làm thay đổi kết quả, đặc biệt khi đã có connection tracking và FastTrack.
Không nên dùng một quy tắc “chặn tất cả” rồi thử mở từng dịch vụ trên hệ thống đang vận hành nếu chưa có đường khôi phục. Đối với hệ thống doanh nghiệp, thay đổi firewall cần có người phê duyệt, thời gian bảo trì và kế hoạch rollback.
5. QoS, Simple Queue, Queue Tree và FastTrack
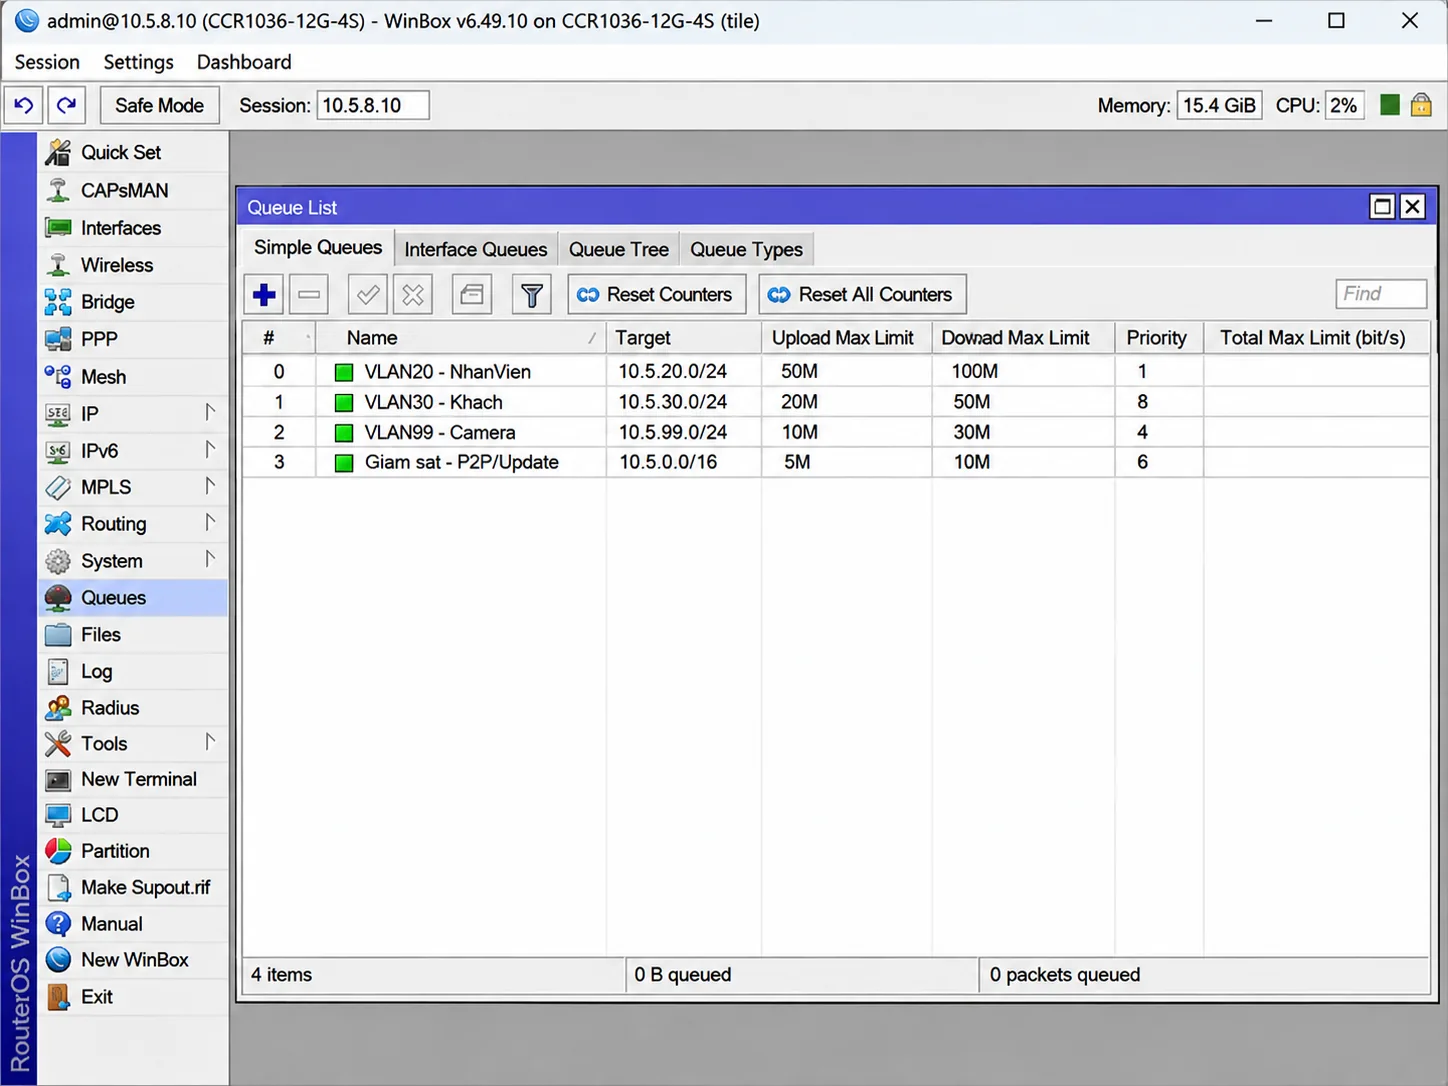
QoS giúp phân bổ hoặc ưu tiên lưu lượng khi có điểm nghẽn, nhưng không thể làm đường Internet nhanh hơn gói cước. Trước khi giới hạn, cần đo tốc độ WAN thực tế, kiểm tra CPU router, uplink, lưu lượng camera/NVR và xác định ứng dụng cần ưu tiên. Trong Simple Queue, Target là địa chỉ/nhóm thiết bị áp dụng chính sách; phải kiểm tra chiều upload/download từ góc nhìn của target và lưu lượng có đi qua router hay không.
| Thành phần | Vai trò | Điểm cần kiểm tra |
|---|---|---|
| Simple Queue | Giới hạn/điều phối lưu lượng theo mục tiêu cấu hình | Target/subnet áp dụng, chiều upload/download, thứ tự queue, FastTrack và đường đi lưu lượng |
| Queue Tree | Phân loại và quản lý nhiều nhóm lưu lượng | Packet mark, parent, interface và luồng định tuyến |
| FastTrack | Tăng hiệu suất xử lý cho lưu lượng đủ điều kiện | Một phần lưu lượng FastTrack có thể bỏ qua Simple Queue và một số cơ chế xử lý khác; cần kiểm tra theo phiên bản/cấu hình |
| Ưu tiên ứng dụng | Giảm ảnh hưởng khi đường truyền bị nghẽn | Đo độ trễ, jitter, tải thực tế và chính sách phù hợp |
Ví dụ: nếu giới hạn tốc độ cho Wi-Fi khách không có tác dụng, cần kiểm tra đường đi của lưu lượng và FastTrack trước khi kết luận QoS bị lỗi. Không nên tắt FastTrack toàn bộ trên router đang tải cao mà chưa đánh giá CPU và ảnh hưởng tới hiệu năng.
6. Quy trình cấu hình MikroTik VLAN, Firewall và QoS an toàn
- Tiếp nhận hiện trạng: ghi nhận model MikroTik, phiên bản RouterOS, sơ đồ WAN/LAN, switch, AP, VLAN, IP/subnet, thiết bị camera/NVR, lỗi phát sinh và thời điểm bắt đầu; đối chiếu quyền truy cập trước khi thao tác.
- Xác nhận quyền quản trị: chỉ thao tác trên thiết bị của khách hoặc khi được chủ hệ thống cho phép; thống nhất thời gian gián đoạn dự kiến.
- Sao lưu trước thay đổi: lưu backup và export cấu hình theo khả năng phiên bản; cất giữ an toàn vì có thể chứa thông tin nhạy cảm. Không coi backup nhị phân là tệp chuyển đổi phổ quát giữa mọi model.
- Chuẩn bị rollback: ưu tiên kết nối cục bộ, có cổng/đường quản trị dự phòng; dùng Safe Mode khi phù hợp và hiểu giới hạn của nó. Với thay đổi có nguy cơ mất kết nối, chuẩn bị phương án khôi phục tại chỗ.
- Khoanh vùng từng lớp: kiểm tra bridge/PVID/VLAN table, DHCP, route, firewall, NAT, QoS/FastTrack theo thứ tự phụ thuộc; thay đổi từng nhóm nhỏ.
- Thử nghiệm và bàn giao: xác nhận Internet, mạng khách, nhân viên, camera, in ấn, truy cập quản trị, tải đường truyền và chính sách bảo mật; lưu lại cấu hình sau nghiệm thu.
Gửi ảnh sơ đồ kết nối, model router, phiên bản RouterOS và triệu chứng. Không gửi mật khẩu quản trị hoặc tệp backup chứa bí mật qua nhóm chat công khai.
7. Checklist nghiệm thu VLAN, Firewall và QoS
- Thiết bị ở từng VLAN nhận đúng IP, gateway, DNS và truy cập Internet theo chính sách.
- Mạng khách không truy cập tài nguyên nội bộ bị hạn chế.
- Camera/NVR, máy in, NAS và phần mềm nội bộ hoạt động đúng quyền truy cập.
- Quản trị MikroTik chỉ mở cho người/thiết bị được phép; tài khoản được bàn giao an toàn.
- Queue hoạt động trên lưu lượng mục tiêu; kiểm tra ảnh hưởng FastTrack và CPU.
- Đã lưu sơ đồ mạng, VLAN ID, cấu hình và phương án khôi phục phù hợp.
8. Chi phí cấu hình MikroTik phụ thuộc những gì?
Chi phí phụ thuộc model/router, số VLAN, số cổng switch, số AP, số site, hiện trạng cấu hình, yêu cầu firewall/VPN/QoS và việc cần đi dây hoặc thay thiết bị. Với hệ thống đang hoạt động, thời gian kiểm tra, sao lưu, thử nghiệm và mức độ gián đoạn cũng ảnh hưởng công việc. Bình An khảo sát hoặc nhận thông tin hiện trạng trước khi báo giá; bài viết không đưa mức giá cố định khi chưa đủ dữ liệu.
9. Câu hỏi thường gặp
Safe Mode của MikroTik có thay thế backup không?
Không. Safe Mode giúp giảm rủi ro khi thao tác vì có cơ chế hoàn tác một số thay đổi trong phiên khi kết nối bị mất theo điều kiện của RouterOS, nhưng không thay thế bản sao lưu, đường truy cập dự phòng hoặc kế hoạch khôi phục. Cần đọc giới hạn theo phiên bản và cách kết nối đang dùng.
FastTrack có làm QoS không hoạt động không?
Có thể. Lưu lượng đủ điều kiện FastTrack có thể đi tắt qua một số cơ chế queue/processing. Cần kiểm tra counter, luồng thực tế và cấu hình FastTrack trước khi sửa queue; không kết luận mọi QoS đều bị vô hiệu.
Chia VLAN xong, mạng khách đã an toàn chưa?
Chưa chắc. VLAN phân tách miền quảng bá, nhưng nếu router định tuyến giữa các VLAN mà không có chính sách chặn phù hợp, máy khách vẫn có thể truy cập tài nguyên nội bộ. Cần kiểm tra firewall, dịch vụ quản trị và từng hướng truy cập.
Có cần thay router MikroTik khi mạng chậm?
Không nhất thiết. Cần đo tải CPU, tốc độ WAN, uplink, FastTrack, queue, số phiên kết nối và tình trạng switch/AP. Nếu phần cứng vẫn đáp ứng, tối ưu cấu hình có thể phù hợp hơn thay mới.
Có thể cấu hình MikroTik từ xa không?
Có thể trong một số trường hợp khi khách cho phép, có đường quản trị an toàn và phương án xử lý khi mất kết nối. Thay đổi bridge/VLAN/firewall có nguy cơ khóa truy cập nên nhiều tình huống cần kỹ thuật viên có mặt tại hiện trường.
10. Dịch vụ cấu hình MikroTik tại Trà Vinh
Viễn Thông Bình An hỗ trợ kiểm tra và cấu hình router MikroTik cho mạng nội bộ, camera IP, máy in, văn phòng và cửa hàng tại Trà Vinh cùng khu vực lân cận theo khả năng tiếp nhận thực tế. Khách nên chuẩn bị model router, sơ đồ kết nối, số lượng VLAN/thiết bị và mô tả lỗi để được tư vấn đúng nhu cầu.
Với yêu cầu cấu hình MikroTik VLAN, kỹ thuật viên sẽ xác định trước phạm vi tách mạng và quyền truy cập giữa các nhóm thiết bị. Nếu vấn đề chủ yếu nằm ở vùng phủ hoặc tốc độ Wi-Fi, xem thêm dịch vụ nâng cấp Wi-Fi tại Trà Vinh để phân biệt lỗi sóng Wi-Fi với lỗi định tuyến hoặc VLAN.
Địa chỉ: 35 Phạm Ngọc Thạch, Khóm 9, Trà Vinh, Vĩnh Long 87116, Việt Nam | Điện thoại/Zalo: 0939.002.535
Nếu sự cố liên quan vùng phủ hoặc lỗi Wi-Fi phổ thông thay vì cấu hình MikroTik, xem dịch vụ sửa Wi-Fi tại Trà Vinh để chọn hướng xử lý phù hợp.
